IA em conformidade com o GDPR para clínicas europeias: o que conta na Suíça, Alemanha e Portugal
A maioria dos conselhos sobre "IA na saúde" foi escrita para hospitais
Leia cem artigos sobre IA em contexto clínico e noventa deles partem do pressuposto de um hospital: DPO dedicado, equipa de TI interna, comité de IA aprovado pela administração, orçamento de conformidade a seis dígitos. Não é este o mundo em que uma clínica europeia típica opera. Uma clínica com dois médicos em Lisboa, uma clínica estética em Berlim ou uma clínica de fisioterapia em Lausanne toma as mesmas decisões com uma fração desse aparato. E na UE e na Suíça, o nível de exigência regulatória é consideravelmente mais elevado do que a maioria dos proprietários percebe.
Este é o artigo que gostaríamos que existisse quando começámos a implementar IA em clínicas europeias. Não é aconselhamento jurídico (consulte o seu DPO ou advogado antes de tomar decisões), mas é o enquadramento operacional do problema, e onde estão os verdadeiros pontos de atenção.
Três regimes, uma base comum (em grande medida)
Os nossos três mercados-alvo abrangem três regimes regulatórios distintos:
- Portugal (RGPD): o GDPR da UE transposto pela Lei n.º 58/2019. A CNPD é a autoridade nacional. Corresponde, na prática, à base europeia.
- Alemanha (DSGVO): o GDPR da UE acrescido do BDSG federal. Dezasseis autoridades dos Länder, com a fiscalização mais assertiva tipicamente na Baviera, Berlim e Hamburgo. Os cuidados de saúde atraem escrutínio adicional ao abrigo do §22 BDSG.
- Suíça (FADP): a nova Lei Federal de Proteção de Dados, em vigor desde 1 de setembro de 2023. Suficientemente alinhada com o regime da UE para preservar a adequação, mas com especificidades suíças. O FDPIC é o órgão competente.
Na prática, uma organização em conformidade com o DSGVO alemão e com os contratos corretos com os subcontratantes está, em traços gerais, em conformidade com Portugal e a Suíça também. A complexidade surge quando os dados cruzam fronteiras, e a IA é, quase por definição, uma ferramenta que movimenta dados entre jurisdições.
Quando é que o uso de IA aciona obrigações de conformidade?
Os proprietários assumem frequentemente que "apenas usamos IA para redigir lembretes; ela não acede a dados reais dos doentes." Raramente é verdade. No momento em que o assistente de IA vê um nome associado a uma consulta e a um tipo de tratamento, está a tratar dados de categoria especial ao abrigo do Artigo 9.º do GDPR ("dados relativos à saúde"). Trata-se do nível mais elevado de proteção de dados pessoais previsto no regulamento.
Alguns exemplos que parecem inócuos, mas não o são:
- Uma IA que redige lembretes via WhatsApp tem acesso ao nome do doente e ao contexto do tratamento: dados abrangidos pelo Artigo 9.º.
- Um chatbot que faz triagem de mensagens recebidas lê doentes a descrever sintomas: dados abrangidos pelo Artigo 9.º.
- Uma ferramenta de transcrição que processa mensagens de voz de doentes a descrever queixas: dados abrangidos pelo Artigo 9.º.
- Um sistema de marcação assistido por IA que sabe que "a Maria está para a sua consulta de seguimento em oncologia": dados abrangidos pelo Artigo 9.º.
O limiar é baixo. A regra prática: se a IA consegue associar um nome a um contexto de saúde, está a tratar dados de categoria especial, e as obrigações acumulam-se rapidamente.
O problema transfronteiriço que a maioria das clínicas não identifica
Aqui está a parte difícil. Os modelos de IA de uso geral dominantes, Claude (Anthropic), GPT (OpenAI) e Gemini (Google), são serviços com sede nos EUA. Mesmo quando oferecem residência de dados na UE, a questão de onde os dados passam efetivamente durante a inferência é mais complexa do que o marketing sugere. Após o acórdão Schrems II, as transferências de dados pessoais para os EUA não são automaticamente lícitas. O Acordo de Privacidade UE-EUA restabeleceu parcialmente a via legal, mas permanece sujeito a impugnação e não constitui uma base sólida para dados de categoria especial.
O que isto significa na prática para uma clínica europeia:
- Não é possível simplesmente colar o registo de um doente no ChatGPT para obter um resumo. Mesmo que a resposta nunca saia do ecrã, os dados foram tratados nos EUA.
- Um Acordo de Tratamento de Dados (DPA) assinado com o fornecedor de IA é o requisito mínimo, não a solução completa.
- Para clínicas suíças, o FDPIC foi explícito ao afirmar que a FADP exige proteção equivalente, e a avaliação de adequação suíça dos EUA tem sido igualmente cautelosa.
- "Utilizamos Cláusulas Contratuais-Tipo" é necessário mas não suficiente para categorias especiais de dados, sem medidas técnicas complementares.
Esta é a falha que apanha as clínicas desprevenidas. Não a questão óbvia "estamos em conformidade com o GDPR", mas a pergunta silenciosa "onde é que a nossa IA corre efetivamente" que ninguém colocou quando a ferramenta foi instalada.
A opção de inferência local
A resposta mais limpa ao problema transfronteiriço é, simplesmente, não cruzar a fronteira. Os modelos de código aberto (Llama 3, Qwen3, Mistral) amadureceram a ponto de um modelo local devidamente configurado conseguir tratar a vasta maioria do trabalho administrativo de uma clínica: redigir lembretes, triar mensagens recebidas, resumir notas de doentes, gerar listas de recall.
"Local" pode significar duas coisas neste contexto:
- On-premise: um servidor de inferência instalado na própria clínica. Controlo máximo, carga de manutenção máxima.
- Inferência privada alojada na UE ou na Suíça: um fornecedor que corre o mesmo modelo aberto num centro de dados em Frankfurt ou Zurique, ao abrigo de um DPA adequado. Mesmo perfil regulatório, sem hardware no back-office.
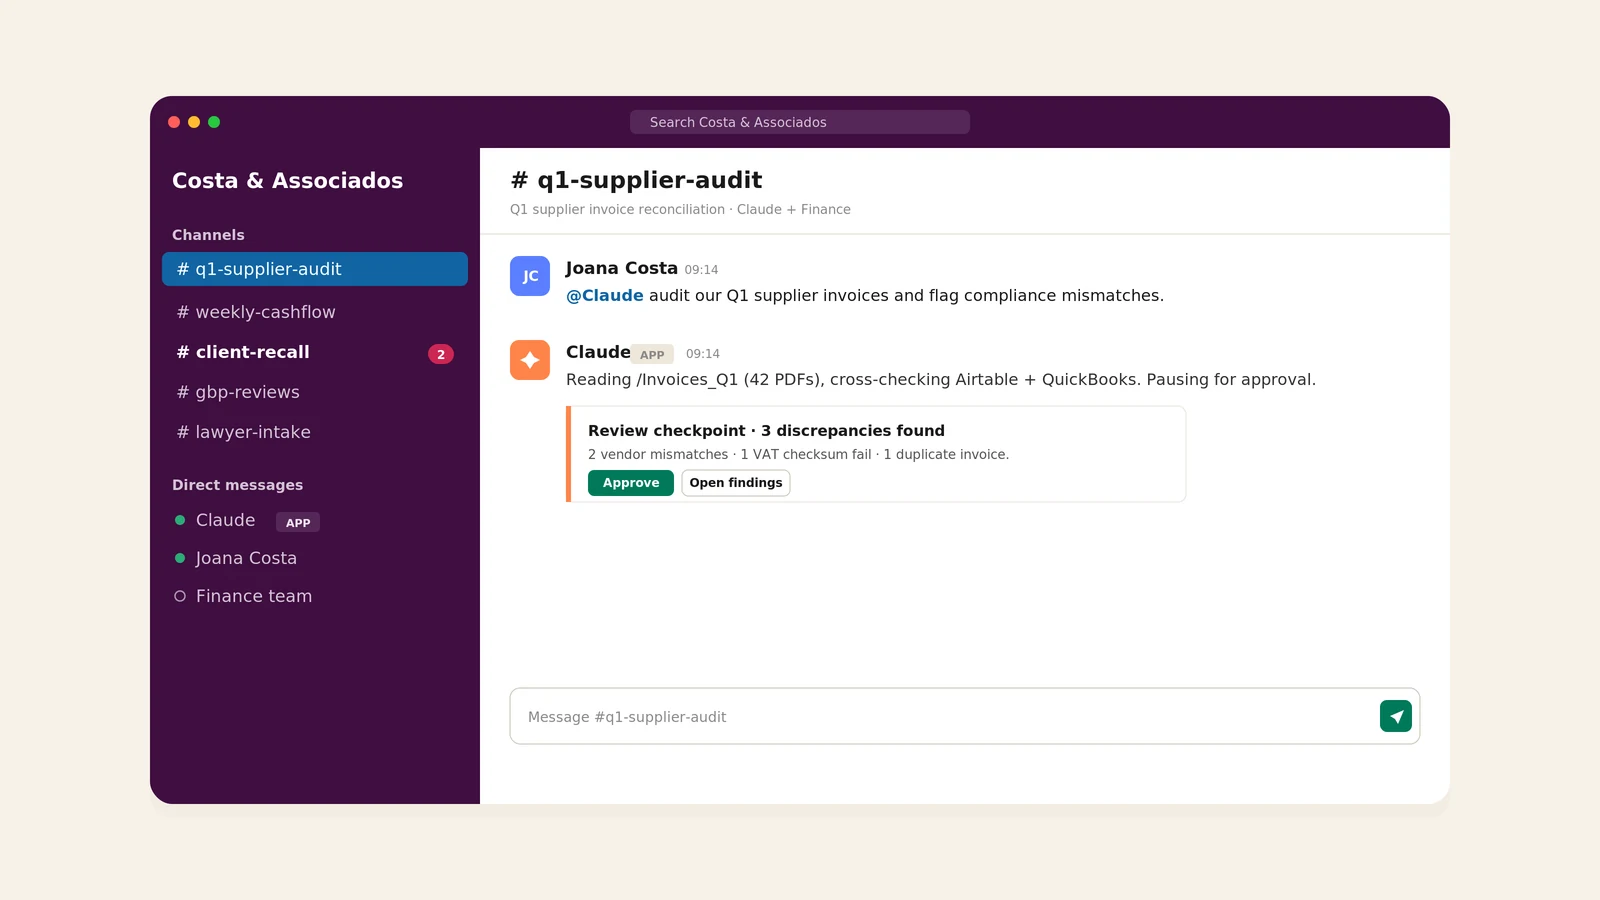
Implementamos Ollama com Qwen3 32B como configuração padrão para os nossos clientes de saúde em mercados onde a residência dos dados não é negociável. A componente da solução voltada para o doente nunca contacta uma API dos EUA. A orquestração geral usa Claude ou outro modelo de fronteira, mas nunca acede ao conteúdo de categoria especial. Opera sobre marcadores de posição que o modelo local resolve.
Uma lista de verificação prática com sete pontos
Para quem queira um ponto de partida (não um substituto para aconselhamento jurídico adequado), estes são os sete itens que verificamos antes de qualquer implementação de IA numa clínica entrar em produção:
- DPA assinado com cada fornecedor de IA na cadeia, incluindo a camada de orquestração, o fornecedor do modelo e qualquer ferramenta de terceiros que a IA invoque em nome do doente.
- Mapa de fluxos de dados que mostre cada ponto em que um identificador de doente toca o sistema, com a base legal de tratamento registada em cada etapa.
- Inferência local por defeito para qualquer prompt que inclua um nome de doente, uma condição de saúde, ou ambos.
- Registos de auditoria sobre cada ação de IA que toque dados pessoais, conservados pelo menos durante o mesmo período que o próprio registo clínico.
- Consentimento informado atualizado dos doentes, abrangendo a administração assistida por IA. A maioria dos formulários de consentimento existentes foi elaborada antes desta questão sequer existir.
- DPIA anual (Avaliação de Impacto sobre a Proteção de Dados) cobrindo a superfície de IA, com adendas específicas para o regime regulatório aplicável.
- Formação do pessoal sobre o que pode e não pode ser introduzido em ferramentas de IA, geralmente o maior risco real do dia a dia numa clínica com ritmo acelerado.
O que fazemos, e o que não pretendemos fazer
Quando implementamos Practice Command numa clínica, todos estes sete pontos estão incluídos no âmbito. Assinamos os DPAs, mapeamos os fluxos de dados, configuramos a inferência local, ligamos os registos de auditoria ao Airtable, disponibilizamos os modelos de consentimento informado e formamos a equipa. O que não fazemos é substituir o DPO ou o advogado da clínica. O quadro regulatório está em evolução (o AI Act da UE e a aplicação da FADP ainda estão a consolidar-se na prática), e a configuração operacional correta tem de se adequar à sua clínica específica, ao mercado e ao nível de risco que aceita.
Se quiser uma conversa de trinta minutos para analisar a sua situação concreta, essa conversa é gratuita e não inclui qualquer apresentação de preços. Apenas uma análise dos riscos reais no que tem hoje.
Este artigo é informação geral para proprietários de clínicas europeias e não constitui aconselhamento jurídico. As decisões sobre a postura de conformidade específica devem ser tomadas com o apoio de advogado qualificado e do responsável pela proteção de dados.
Pronto para transformar o seu negócio?
Descubra como as nossas soluções de automação com IA podem simplificar os seus fluxos de trabalho e reduzir os custos operacionais.
Agendar uma Consulta GratuitaArtigos Relacionados
O CRM headless: a interface nunca foi o produto